
Sichere Prüfungen sind kein Feature
Sichere Prüfungen brauchen einen mehrschichtigen Ansatz: Risikoprofil, Barrierefreiheit, Datenschutz und praktische Kontrollen statt perfekter Sicherheit.
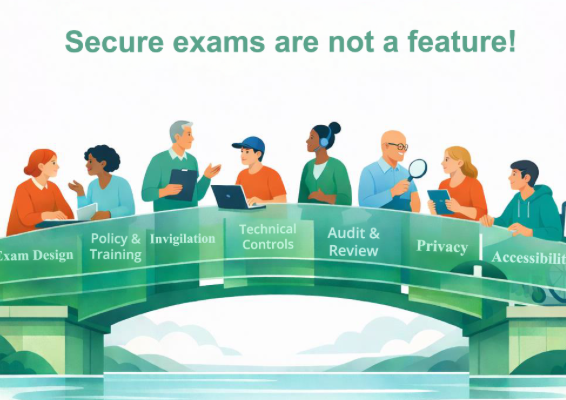
Sichere Prüfungen sind keine „Einstellung“. Sie sind ein gemeinsames Risikomodell. Wenn Sie das digitale Prüfen in großem Umfang durchführen, haben Sie wahrscheinlich schon oft die gleiche Frage gehört: „Warum kann die Technologie Fehlverhalten nicht einfach verhindern?“
Das ist eine berechtigte Frage, denn von außen betrachtet kann „Sicherheit“ trügerisch einfach erscheinen: Sperren Sie die Umgebung ab, überwachen Sie die Aktivitäten, und das Problem ist gelöst.
Aber sichere Prüfungen sind keine einzelne Kontrollmaßnahme. Sie sind ein System von Kompromissen zwischen Recht, Datenschutz, Barrierefreiheit, Pädagogik, Betrieb und einer Bedrohungslandschaft, die sich jedes Semester ändert. Und genau deshalb ist der wichtigste erste Schritt nicht die Auswahl eines Tools, sondern die Festlegung (und Dokumentation) eines Risikoprofils.
Beginnen Sie mit dem Risikoprofil des Instituts, nicht mit dem Prüfungsinstrument
Bevor Sie entscheiden, was Sie für eine bestimmte Prüfung zulassen, benötigen Sie eine grundlegende Antwort auf eine umfassendere Frage:
Welches Maß an Integritätssicherung benötigen wir in unserem gesamten Prüfungsökosystem, und welche Kompromisse sind wir bereit einzugehen, um dies zu erreichen?
Ein ausgereifter Ansatz behandelt die Prüfungsintegrität genauso wie andere institutionelle Risiken: Sie definieren, was akzeptabel ist, was tolerierbar ist, was zusätzliche Kontrollen erfordert und was für eine bestimmte Prüfungsart oder einen bestimmten Kontext schlichtweg außerhalb des Anwendungsbereichs liegt.
Diese institutionelle Grundlinie bildet dann die Grundlage für Entscheidungen auf Prüfungsbasis, anstatt jedes Mal erneut über „perfekte Sicherheit“ zu diskutieren.
Dies ist wichtig, da man leicht den Wald vor lauter Bäumen nicht sieht: Wenn das einzige Erfolgskriterium darin besteht, dass jede einzelne Prüfung zu 100 % sicher sein muss, optimiert man letztendlich für Absolutwerte, die es nicht gibt – und führt dabei oft neue Probleme ein. Ein besseres Ziel ist es, eine Prüfungsumgebung zu schaffen, die fair, verhältnismäßig, überprüfbar und vertretbar ist, und zwar mithilfe eines mehrschichtigen Modells, das Ihrem Risikoprofil entspricht.
Die unbequeme Wahrheit: verpflichtende Schutzmaßnahmen können ausnutzbare "Lücken" schaffen
Hier liegt ein Dilemma, das wir offen benennen sollten, da sowohl Sie als auch wir uns damit auseinandersetzen müssen. Viele der Voraussetzungen, die eine Prüfung legitim machen, können gleichzeitig als „Lücken“ missverstanden werden:
- Barrierefreiheitsanforderungen dienen dazu, sicherzustellen, dass Studierende mit Behinderungen gleichberechtigt teilnehmen können, oft unter Einsatz von assistiven Technologien und Anpassungen, die auch in gesperrten und gesicherten Prüfungsmodi verfügbar sein sollten.
- Datenschutz und Privatsphäreschränken die Möglichkeiten einer eingreifenden Überwachung, die Dauer der Datenspeicherung und die Transparenz der Informationspflicht gegenüber den Studierenden erheblich ein.
- Eine authentische Leistungsbewertungerfordert manchmal Instrumente, Ressourcen oder Arbeitsabläufe, die nicht vollständig „abgeschottet“ werden können, ohne die Lernergebnisse zu untergraben, die die Prüfung eigentlich überprüfen soll.
Dies sind keine optionalen Zusatzfunktionen. Es handelt sich oft um rechtliche, ethische und pädagogische Anforderungen, die für das Vertrauen unerlässlich sind.
Gleichzeitig wissen wir alle, dass dort, wo legitime Flexibilität besteht, Versuche von Fehlverhalten diese ausnutzen könnten. Die Antwort kann nicht lauten: „Zugänglichkeit einschränken“, „Datenschutz ignorieren“ oder „alles verbieten“. Die Antwort muss lauten: Prüfungen als ausgewogenes System zu gestalten, in dem Sie Kontrollmechanismen so kombinieren, dass keine einzelne notwendige Ausnahmeregelung zur einzigen Verteidigungslinie wird. Das ist die Kernlogik eines mehrschichtigen Ansatzes.
Warum "perfekte Sicherheit" das falsche Ziel ist
Es mag kontraintuitiv klingen, aber das Streben nach 100 % technischer Prävention als universelles Ziel kann zu schlechteren Ergebnissen führen:
- Sie laufen Gefahr, Einrichtungen zu übermäßig eingreifenden Modellen zu drängen, die schwer zu rechtfertigen, schwer zu skalieren und schädlich für das Vertrauen der Studierenden sind.
- Sie können versehentlich die Barrierefreiheit einschränken oder legitime Anpassungen blockieren, was zu Ungleichheit, Einsprüchen und Reputationsrisiken führt.
- Sie erhöhen die operative Anfälligkeit: Wenn eine Kontrollmaßnahme versagt (Gerät, Netzwerk, Betriebssystembeschränkung), bricht das gesamte Integritätsmodell zusammen.
Stattdessen bewährt sich in der Praxis ein Modell, das eher einer mehrschichtigen Verteidigung gleicht: Jede Maßnahme reduziert das Risiko auf unterschiedliche Weise, und zusammen ergeben sie ein System, das praktisch, verhältnismäßig und überprüfbar ist.
Ein mehrstufiges Modell: Integrität durch kombinierte Kontrollen
Stellen Sie sich die Prüfungsintegrität als drei sich ergänzende Ebenen vor. Nicht jede Prüfung benötigt alle Ebenen, aber jeder Kontext mit hohem Einsatz erfordert mehr als eine.
Wenn diese drei Ebenen zusammenwirken, erhalten Sie ein Integritätsmodell, das widerstandsfähig ist: Wenn eine Kontrollmaßnahme durch Datenschutzbeschränkungen, Betriebssystemeinschränkungen oder Barrierefreiheitsanforderungen eingeschränkt ist, bleibt das Gesamtmodell dennoch bestehen.
1. Vorbeugende Kontrollen (Chancen verringern)
Dies sind Kontrollmaßnahmen, die bestimmen, was während der Prüfung möglich ist: sichere Durchführungsmodalitäten, die Einschränkung eindeutig verbotener Wege und die Reduzierung der einfachen Möglichkeiten für Fehlverhalten.
2. Detektivische Kontrollen (erhöhen die Wahrscheinlichkeit der Entdeckung)
Es handelt sich um Kontrollmaßnahmen, die Signale und Belege liefern: Aktivitätsprotokolle, Erkenntnisse aus der Prüfungsaufsicht und überprüfbare Aufzeichnungen, die eine faire Nachverfolgung ermöglichen, wenn etwas nicht in Ordnung zu sein scheint.
3. Verfahrens- und Verhaltenskontrollen (Verringerung von Motivation und Mehrdeutigkeit)
Dies ist die Ebene, die oft vergessen wird: klare Regeln, vorhersehbare Konsequenzen, die Anwesenheit von Aufsichtspersonal (wo erforderlich), transparente Kommunikation und ein einheitlicher Umgang. Diese Kontrollmaßnahmen haben einen starken Einfluss auf die Abschreckung – und sie kosten weit weniger, als der Versuch, alles der Technologie zu überlassen.
Die Realität der Einschränkungen: Technologie hat von Anfang an Grenzen
Ein weiterer Punkt, der die Beteiligten oft überrascht: Manche „Lücken“ sind keine Entscheidungen der Anbieter – es handelt sich um Grenzen der Plattform und des Betriebssystems, die zum Schutz der Nutzer geschaffen wurden.
Beispielsweise verfügen moderne Betriebssysteme über Mechanismen, die verhindern, dass bestimmte Anwendungen in Bildschirmaufzeichnungen erfasst werden, um sensible Inhalte zu schützen. Das ist kein Versagen der Prüfungs-Tools; es ist ein Sicherheitsprinzip der Plattform selbst.
Dies ist ein weiterer Grund, warum eine eindimensionale Denkweise scheitert: Wenn Ihr Integritätsmodell von einer einzigen technischen Maßnahme abhängt, sind Sie genau jenen Realitäten schutzlos ausgeliefert, die moderne Computertechnik überhaupt erst sicher machen. Ein mehrschichtiges Modell berücksichtigt diese Grenzen und gestaltet die Lösung entsprechend.
Gemeinsame Verantwortung: das Institut und die Plattform haben jeweils eine Verantwortung
Für unsere aktuellen und zukünftigen Kunden möchten wir ganz klar darlegen, an welches Partnerschaftsmodell wir glauben:
Wir können robuste Funktionen, Governance-Optionen, Nachvollziehbarkeit und „Security-by-Design“ bieten. Aber wir können und sollten die Verantwortung für die Integrität nicht allein tragen.
Warum? Weil die Institutionen mehrere kritische Elemente kontrollieren (und kontrollieren müssen):
- Das institutionelle Risikoprofil: Was ist für jede Art und Stufe der Bewertung angemessen?
- Richtlinien und Kommunikation: Was ist erlaubt, was ist verboten und was können Studierende erwarten?
- Zugänglichkeit und Steuerung von Anpassungen: Gewährleistung eines gleichberechtigten Zugangs unter Wahrung der Rechtfertigbarkeit.
- Verantwortung für den Datenschutz(als Verantwortlicher): Datenschutz-Folgenabschätzungen (DPIA) bei Bedarf, Rechtsgrundlage, Transparenz und Entscheidungen zur Aufbewahrungsdauer.
Unsererseits konzentrieren wir uns auf den Aufbau und Betrieb einer Plattform, die diese Steuerung unterstützt: rollenbasierter Zugriff, Protokollierung, Überwachungsoptionen und operative Widerstandsfähigkeit, die einer genauen Prüfung standhält.
Hier geht es nicht darum, Verantwortung abzuschieben. Es geht darum, anzuerkennen, dass Integrität ein gemeinsames Ergebnis ist. Wenn sich Institutionen aktiv engagieren und wir die Tools und Konfigurationen an Ihr Risikoprofil anpassen, erhalten Sie etwas weit Wertvolleres als eine „Sicherheitsfunktion“: Sie erhalten ein vertretbares Bewertungsökosystem.
Eine praktische Möglichkeit, dies zu operationalisieren (ohne bürokratisch zu werden)
Wenn Sie nach einer einfachen Möglichkeit suchen, das oben Gesagte in die Praxis umzusetzen, finden Sie hier eine Struktur, die sich für viele Einrichtungen bewährt hat:
- Definieren Sie Bewertungsstufen (institutionsweit).
- Legen Sie „Standard + Ausnahmen“ fest.
- Führen Sie im Rahmen der Integritätssicherung eine Überprüfung der Prüfungsbereitschaft durch.
- Überprüfen und verbessern Sie die Maßnahmen nach jedem Prüfungszyklus.
Wir sind für Sie da
Häufig gestellte Fragen
Sichere Prüfungen lassen sich nicht durch die Aktivierung einer einzigen technischen Funktion oder eines Sperrmodus erreichen. Prüfungssicherheit ist das Ergebnis mehrerer Kontrollmaßnahmen, die über Technologie, Richtlinien, Barrierefreiheit, Datenschutz und Betriebsabläufe hinweg zusammenwirken. Sicherheit als eine einzige Einstellung zu betrachten vereinfacht ein komplexes Risikoumfeld zu sehr und schafft oft neue Probleme, anstatt sie zu lösen.
Denn kein einzelnes System kann Fehlverhalten ohne inakzeptable Kompromisse ausschließen.
Gesetzliche Anforderungen, Barrierefreiheitsanforderungen, Datenschutzbestimmungen, pädagogische Ziele und die Grenzen des Betriebssystems schränken ein, wie eingreifend oder restriktiv Prüfungstechnologie sein darf.
Eine wirksame Prüfungsintegrität reduziert Risiken durch kombinierte Kontrollmaßnahmen, anstatt eine absolute technische Prävention anzustreben.
Ein Prüfungsrisikoprofil definiert das Maß an Integritätssicherung, das eine Einrichtung in verschiedenen Bewertungskontexten benötigt, sowie die Kompromisse, die sie bereit ist einzugehen. Es klärt, welche Risiken akzeptabel oder tolerierbar sind oder zusätzliche Kontrollmaßnahmen erfordern, und bietet eine einheitliche Grundlage für die Entscheidungsfindung bei allen Prüfungen.
Denn Tools sollten institutionelle Entscheidungen unterstützen, nicht ersetzen. Ohne ein definiertes Risikoprofil diskutieren Institutionen oft Prüfung für Prüfung erneut über „perfekte Sicherheit“. Ein dokumentiertes Risikoprofil ermöglicht es Institutionen, Kontrollmaßnahmen verhältnismäßig, konsistent und vertretbar in ihrem gesamten Prüfungsökosystem anzuwenden.
Ein mehrschichtiges Modell kombiniert verschiedene Arten von Kontrollmaßnahmen, sodass keine einzelne Maßnahme die einzige Verteidigungslinie darstellt. Wenn eine Kontrollmaßnahme durch Barrierefreiheit, Datenschutz oder technische Einschränkungen begrenzt ist, sorgen andere Schichten weiterhin für die Integrität. Dieser Ansatz ist widerstandsfähiger, besser überprüfbar und realistischer als das Verlassen auf einen einzigen Mechanismus.
Ein praktisches Modell zur Prüfungsintegrität umfasst in der Regel:
- Präventive Kontrollen, die die Möglichkeiten für Fehlverhalten verringern
- Detektive Kontrollmaßnahmen, die die Wahrscheinlichkeit erhöhen, Unregelmäßigkeiten aufzudecken
- Verfahrens- und Verhaltenskontrollen, die die Motivation, Unklarheiten und Streitigkeiten verringern
Zusammen sorgen diese Ebenen für eine Integrität, die unter realen Bedingungen Bestand hat.
Das Streben nach 100 % technischer Prävention führt oft zu übermäßig eingreifender Überwachung, eingeschränkter Barrierefreiheit und operativer Anfälligkeit. Wenn eine einzelne Kontrollmaßnahme versagt, bricht das gesamte Modell zusammen. Ein verhältnismäßiger, mehrschichtiger Ansatz liefert bessere Ergebnisse, indem er Fairness, Vertrauen und Verteidigungsfähigkeit in Einklang bringt.
Nein. Barrierefreiheit und Datenschutz sind rechtliche, ethische und pädagogische Anforderungen – keine optionalen Kompromisse. Sie sorgen zwar für die notwendige Flexibilität, untergraben jedoch nicht die Integrität, wenn Prüfungen als ausgewogene Systeme konzipiert sind. Probleme entstehen nur dann, wenn sich Einrichtungen auf eine einzige Kontrollmaßnahme
verlassen, anstatt auf mehrere sich gegenseitig verstärkende Maßnahmen.
Die Integrität von Prüfungen ist eine gemeinsame Verantwortung. Plattformen können sichere Durchführungsoptionen, Protokollierung, Überprüfbarkeit und Governance-Funktionen bereitstellen. Die Einrichtungen bleiben weiterhin dafür verantwortlich, Risikoprofile zu definieren, Richtlinien festzulegen, Sonderregelungen zu verwalten, Erwartungen zu kommunizieren und Datenschutzverpflichtungen zu erfüllen. Integrität entsteht durch die Abstimmung zwischen beiden Seiten.
Viele Einrichtungen sind erfolgreich, indem sie:
- Bewertungsstufen definieren (z. B. geringe, mittlere, hohe Bedeutung)
- Festlegung von Standardkontrollen mit verwalteten Ausnahmen
- die Vorbereitung auf die Prüfung als Teil der Integrität betrachten
- Überprüfung und Verfeinerung der Kontrollen nach jedem Prüfungszyklus
Dieser Ansatz fördert die Konsistenz und bleibt gleichzeitig flexibel und skalierbar.