
Os exames seguros não são uma caraterística
Proteger os exames exige uma abordagem em camadas: perfil de risco, acessibilidade, privacidade e controlos práticos, em vez de uma segurança perfeita.
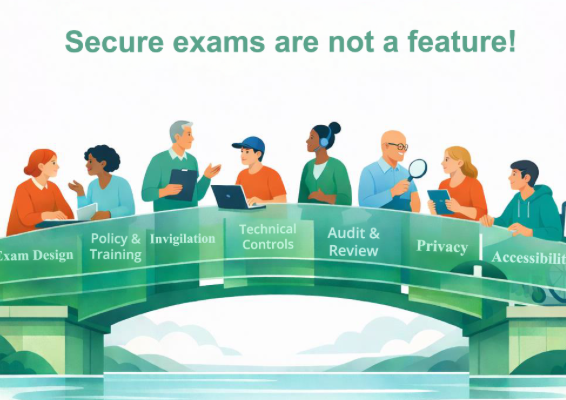
Os exames seguros não são uma «configuração». São um modelo de risco partilhado. Se realiza avaliações digitais em grande escala, provavelmente já ouviu um refrão familiar: «Porque é que a tecnologia não consegue simplesmente impedir as irregularidades?».
É uma pergunta pertinente, porque, visto de fora, a «segurança» pode parecer enganosamente simples: bloqueie o ambiente, monitore a atividade e o problema desaparece.
Mas os exames seguros não são um único controlo. São um sistema de compromissos entre a legislação, a privacidade, a acessibilidade, a pedagogia, as operações e um panorama de ameaças que muda a cada semestre. E é exatamente por isso que o primeiro passo mais importante não é escolher uma ferramenta, mas sim escolher (e documentar) um perfil de risco.
Comece pelo perfil de risco da instituição. Não a ferramenta de exame
Antes de decidir o que habilitar para um exame específico, precisa de uma resposta de base para uma questão mais ampla:
Que nível de garantia de integridade precisamos em todo o nosso ecossistema de avaliação e que compromissos estamos dispostos a assumir para o alcançar?
Uma abordagem madura trata a integridade dos exames da mesma forma que trata outros riscos institucionais: define-se o que é aceitável, o que é tolerável, o que requer controlos adicionais e o que está simplesmente fora do âmbito de um determinado tipo de exame ou contexto.
Essa base institucional torna-se então o alicerce para as decisões exame a exame, em vez de se voltar a debater a «segurança perfeita» de cada vez.
Isto é importante porque é fácil não ver a floresta por causa das árvores: se o único critério de sucesso for que cada exame individual deve ser 100% seguro, acaba-se por otimizar para absolutos que não existem – e, muitas vezes, introduz-se novos problemas no processo. Um objetivo melhor é construir um ambiente de exames que seja justo, proporcionado, auditável e defensável, utilizando um modelo em camadas que corresponda ao seu perfil de risco.
A verdade incómoda: as proteções obrigatórias podem criar "lacunas" exploráveis
Eis um dilema que devemos abordar abertamente, porque tanto vocês como nós temos de o ultrapassar. Muitas das condições que devem ser cumpridas para que um exame seja legítimo são também as que podem ser mal interpretadas como «lacunas»:
- Os requisitos de acessibilidadeexistem para garantir que os alunos com deficiência possam participar em igualdade de condições, muitas vezes utilizando tecnologias de apoio e adaptações que devem estar disponíveis mesmo em modos de exame bloqueados e seguros.
- A privacidade e a proteção de dadosimpõem restrições reais sobre o grau de intrusão da monitorização, o período de retenção dos dados e o nível de transparência com que os alunos devem ser informados.
- A avaliação autênticarequer, por vezes, ferramentas, recursos ou fluxos de trabalho que não podem ser totalmente «bloqueados» sem comprometer os resultados de aprendizagem que o exame se destina a avaliar.
Estes não são complementos opcionais. São frequentemente requisitos legais, éticos e pedagógicos e são essenciais para a confiança.
Ao mesmo tempo, todos sabemos que, onde existe flexibilidade legítima, tentativas de má conduta podem procurar explorá-la. A resposta não pode ser «remover a acessibilidade», «ignorar a privacidade» ou «proibir tudo». A resposta tem de ser: conceber os exames como um sistema equilibrado, onde se combinam controlos de modo a que nenhuma concessão necessária se torne a única linha de defesa. Essa é a lógica central de uma abordagem em camadas.
Porque é que a "segurança perfeita" é o alvo errado
Pode parecer contraintuitivo, mas visar uma prevenção técnica a 100% como objetivo universal pode conduzir a resultados piores:
- Corre-se o risco de empurrar as instituições para modelos excessivamente intrusivos que são difíceis de justificar, difíceis de escalar e prejudiciais à confiança dos alunos.
- Pode acidentalmente reduzir a acessibilidade ou bloquear adaptações legítimas, criando desigualdade, recursos e risco para a reputação.
- Aumenta a fragilidade operacional: se um controlo falhar (dispositivo, rede, restrição do sistema operativo), todo o modelo de integridade entra em colapso.
Em vez disso, o que funciona na prática é um modelo que se assemelha mais a uma defesa em profundidade: cada medida reduz o risco de uma forma diferente e, em conjunto, criam algo que é prático, proporcionado e auditável.
Um modelo estratificado: integridade através de controlos combinados
Pense na integridade dos exames como três camadas complementares. Nem todos os exames necessitam de todas as camadas, mas todos os contextos de alto risco necessitam de mais do que uma.
Quando estas três camadas funcionam em conjunto, obtém-se um modelo de integridade que é resiliente: se um controlo for limitado por restrições de privacidade, limitações do sistema operativo ou necessidades de acessibilidade, o modelo global mantém-se válido.
1. Controlos preventivos (reduzir as oportunidades)
Trata-se de controlos que definem o que é possível durante o exame: modalidades de realização seguras, restrição de vias claramente proibidas e redução das opções fáceis para a má conduta.
2. Controlos de deteção (aumentar a probabilidade de descoberta)
Trata-se de controlos que produzem sinais e evidências: registos de atividade, informações sobre a supervisão e registos passíveis de revisão que permitem um acompanhamento justo quando algo parece estar errado.
3. Controlos processuais e comportamentais (reduzir a motivação e a ambiguidade)
Esta é a vertente que as pessoas esquecem: regras claras, consequências previsíveis, presença de vigilantes (quando relevante), comunicação transparente e tratamento consistente. Estes controlos influenciam fortemente a dissuasão – e custam muito menos do que tentar que a tecnologia faça tudo.
A realidade das limitações: a tecnologia tem limites por definição
Mais um ponto que muitas vezes surpreende as partes interessadas: algumas «lacunas» não são escolhas dos fornecedores – são limites da plataforma e do sistema operativo criados para proteger os utilizadores.
Por exemplo, os sistemas operativos modernos incluem mecanismos que impedem que determinadas aplicações sejam capturadas em gravações de ecrã, a fim de proteger conteúdos sensíveis. Isso não é uma falha das ferramentas de exame; é um princípio de segurança da própria plataforma.
Esta é outra razão pela qual a mentalidade unidimensional falha: se o seu modelo de integridade depende de uma única medida técnica, fica vulnerável às mesmas realidades que tornam a informática moderna segura, em primeiro lugar. Um modelo em camadas reconhece essas limitações e adapta-se a elas.
Propriedade partilhada: a instituição e a plataforma têm responsabilidades
Para os nossos clientes, atuais e futuros, queremos ser muito claros quanto ao modelo de parceria em que acreditamos:
Podemos fornecer capacidades robustas, opções de governança, auditabilidade e segurança desde a conceção. Mas não podemos, nem devemos, assumir sozinhos a responsabilidade pela integridade.
Porquê? Porque as instituições controlam (e devem controlar) vários elementos críticos:
- O perfil de risco institucional: o que é proporcionado para cada tipo e nível de avaliação.
- Política e comunicação: o que é permitido, o que é proibido e o que os alunos podem esperar.
- Governança da acessibilidade e das adaptações: garantir a igualdade de acesso, mantendo a defensabilidade.
- Responsabilidade pela proteção de dados(na qualidade de responsável pelo tratamento): AVPD sempre que necessário, base legal, transparência e decisões de retenção.
Da nossa parte, focamo-nos na construção e operação de uma plataforma que apoie essa governança: acesso baseado em funções, registo, opções de monitorização e resiliência operacional capaz de resistir a um escrutínio rigoroso.
Não se trata de transferir a responsabilidade. Trata-se de reconhecer que a integridade é um resultado conjunto. Quando as instituições se envolvem ativamente e alinhamos as ferramentas e a configuração ao seu perfil de risco, obtém algo muito mais valioso do que uma «funcionalidade de segurança»: obtém um ecossistema de avaliação defensável.
Uma forma prática de operacionalizar isto (sem se tornar burocrático)
Se deseja uma forma simples de pôr o acima exposto em prática, eis uma estrutura que muitas instituições consideram viável:
- Defina níveis de avaliação (a nível da instituição).
- Decida «padrão + exceções».
- Realize uma verificação de preparação pré-exame como parte da integridade.
- Analise e melhore após cada ciclo de exames.
Estamos aqui para ajudar
Perguntas frequentes
A segurança dos exames não é alcançada através da ativação de uma única funcionalidade técnica ou modo de bloqueio. A segurança dos exames é o resultado de múltiplos controlos que funcionam em conjunto em termos de tecnologia, políticas, acessibilidade, privacidade e operações. Tratar a segurança como uma única configuração simplifica excessivamente um ambiente de risco complexo e, muitas vezes, cria novos problemas em vez de os resolver.
Porque nenhum sistema isolado consegue eliminar a má conduta sem compromissos inaceitáveis.
Os requisitos legais, as necessidades de acessibilidade, as proteções de privacidade, os objetivos pedagógicos e os limites do sistema operativo limitam, todos eles, o grau de intrusão ou restrição que a tecnologia de exames pode atingir.
A integridade eficaz dos exames reduz o risco através de controlos combinados, em vez de tentar uma prevenção técnica absoluta.
Um perfil de risco de exames define o nível de garantia de integridade que uma instituição exige em diferentes contextos de avaliação e quais as concessões que está disposta a aceitar. Esclarece quais os riscos que são aceitáveis, toleráveis ou que requerem controlos adicionais, e fornece uma base de referência consistente para a tomada de decisões em todos os exames.
Porque as ferramentas devem apoiar as decisões institucionais, não substituí-las. Sem um perfil de risco definido, as instituições debatem frequentemente a «segurança perfeita» exame a exame. Um perfil de risco documentado permite às instituições aplicar controlos de forma proporcionada, consistente e defensável em todo o seu ecossistema de avaliação.
Um modelo em camadas combina diferentes tipos de controlos, de modo a que nenhuma medida isolada seja a única linha de defesa. Se um controlo for limitado por questões de acessibilidade, privacidade ou restrições técnicas, outras camadas continuam a garantir a integridade. Esta abordagem é mais resiliente, auditável e realista do que confiar num único mecanismo.
Um modelo prático de integridade de exames inclui normalmente:
- Controlos preventivos, que reduzem as oportunidades de conduta indevida
- Controlos de deteção, que aumentam a probabilidade de identificar irregularidades
- Controlos processuais e comportamentais, que reduzem a motivação, a ambiguidade e os litígios
Em conjunto, estas camadas criam uma integridade que se mantém em condições reais.
A busca por uma prevenção técnica a 100% conduz frequentemente a uma monitorização excessivamente intrusiva, a uma acessibilidade reduzida e a uma fragilidade operacional. Quando um único controlo falha, todo o modelo entra em colapso. Uma abordagem proporcional e em camadas proporciona melhores resultados, equilibrando a equidade, a confiança e a defensabilidade.
Não. A acessibilidade e a privacidade são requisitos legais, éticos e pedagógicos — não são compromissos opcionais. Embora introduzam a flexibilidade necessária, não comprometem a integridade quando os exames são concebidos como sistemas equilibrados. Os problemas surgem apenas quando as instituições dependem de um único controlo em vez de múltiplas medidas de reforço.
A integridade dos exames é uma responsabilidade partilhada. As plataformas podem fornecer opções de realização segura, registo, auditabilidade e funcionalidades de governação. As instituições continuam responsáveis por definir perfis de risco, estabelecer políticas, gerir adaptações, comunicar expectativas e cumprir as obrigações de proteção de dados. A integridade resulta do alinhamento entre ambas as partes.
Muitas instituições têm sucesso ao:
- Definir níveis de avaliação (por exemplo, de baixo, médio e alto risco)
- Estabelecer controlos padrão com exceções geridas
- Tratar a preparação pré-exame como parte da integridade
- Revisando e aperfeiçoando os controlos após cada ciclo de exames
Esta abordagem promove a consistência, mantendo-se ao mesmo tempo flexível e escalável.