La conformité n'est pas de la paperasserie - c'est la façon dont nous protégeons les étudiants, le personnel et les normes en matière d'évaluation européenne
Pourquoi la conformité est essentielle à une évaluation sûre, équitable et accessible dans l'enseignement supérieur européen : RGPD, NIS2 et intégrité.
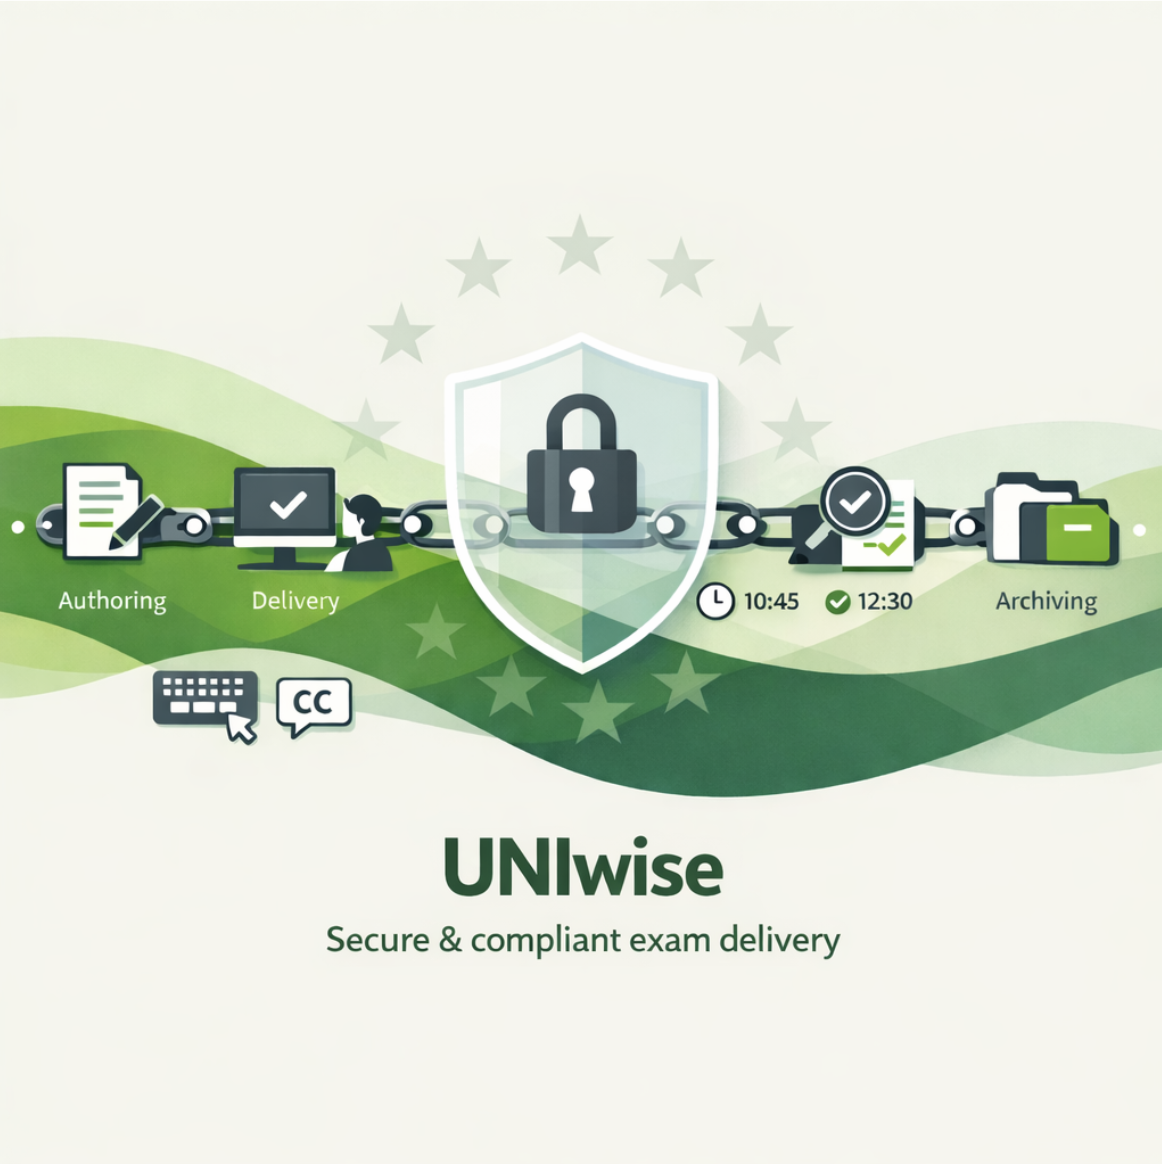
Pourquoi les universités devraient exiger des plateformes de bout en bout, auditées de manière indépendante, et pourquoi les fournisseurs responsables doivent contribuer à assumer la charge de la conformité.
La douleur que ressentent de nombreuses universités en ce moment
Partout en Europe, les équipes chargées de l'évaluation sont invitées à accomplir trois tâches difficiles à la fois :
- Assurer la sécurité des examenscontre les fuites, l’usurpation d’identité, les logiciels malveillants et les pannes de plateforme ;
- Respecter la vie privée et les droits fondamentauxen vertu de la législation européenne stricte ; et
- Rendre l'évaluation accessible à tous les apprenants, y compris les étudiants en situation de handicap, à travers une chaîne d'outils complexe.
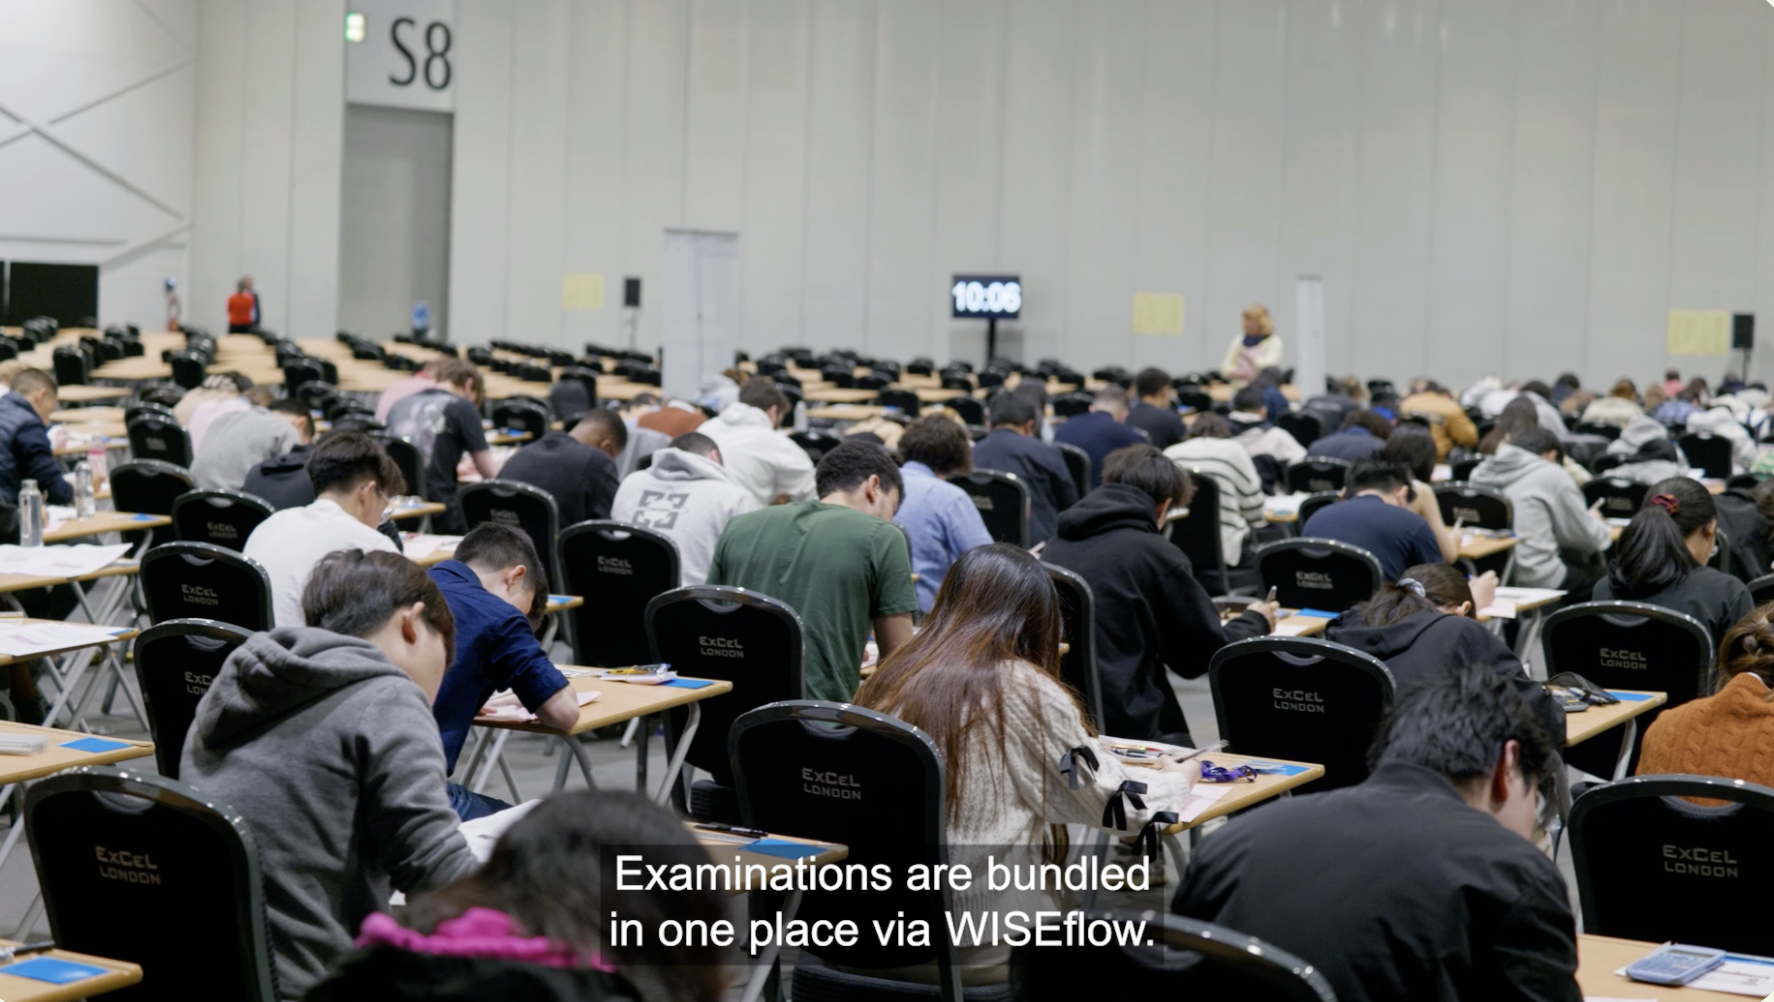
La réalité sur le terrain est chaotique. Les copies papier circulent toujours entre les personnes et les lieux sans aucune traçabilité. Des combinaisons ad hoc d’outils de numérisation, de supports de stockage et de solutions ponctuelles créent des failles inaperçues dans la chaîne de contrôle. Et lorsqu’aucun système unique ne couvre l’ensemble du cycle de vie des examens, il n’existe aucune piste d’audit permettant de prouver qui a fait quoi, quand et sous quels contrôles.
En 2026, il ne s'agit plus d'un simple « atout de gouvernance » : c'est un risque pour la sécurité.
Pourquoi la conformité est le moteur de la sécurité (surtout dans l'UE)
L'enseignement supérieur européen évolue dans l'un des environnements réglementaires les plus stricts au monde en matière de protection des données, de cybersécurité et d'accessibilité. Loin d'être un fardeau, ces cadres poussent le secteur vers une évaluation plus sûre et plus équitable.
- Le RGPD fixe des normes élevées en matière de traitement licite, de respect de la vie privée dès la conception et par défaut, de responsabilité des sous-traitants et de garanties en matière de transfert. Il est explicite quant aux obligations des responsables du traitement et des sous-traitants, à la sécurité du traitement et à la documentation.
- La directive NIS2 renforce les exigences en matière de gestion des risques, de notification des incidents et de sécurité de la chaîne d’approvisionnement pour les entités « essentielles » et « importantes » ainsi que leurs fournisseurs, avec une responsabilité au niveau du conseil d’administration et des mesures coercitives.
- Accessibilité: La directive européenne sur l’accessibilité du Web (2016/2102) impose aux sites et applications du secteur public (y compris les universités) de se conformer à la norme harmonisée EN 301 549, elle-même alignée sur les WCAG 2.x.
- Transferts transfrontaliers de données: pour toute donnée d’évaluation impliquant des services américains, le cadre de protection des données UE-États-Unis offre une voie d’adéquation (pour les destinataires certifiés), tandis que le CEPD continue d’exiger des analyses d’impact des transferts et des mesures supplémentaires le cas échéant.
- Niveau de cybermenace: le premier rapport « État de l’Union » de l’ENISA a évalué le niveau de cybermenace de l’UE comme étant substantiel, mettant en évidence les risques liés aux ransomwares, aux attaques DDoS et à la chaîne d’approvisionnement, tous très pertinents pour les examens.
- Assurance de la sécurité: la norme ISO/IEC 27001 reste la référence mondialement reconnue pour un système de gestion de la sécurité de l’information (SGSI) audité de manière indépendante, qui aligne les personnes, les processus et la technologie autour du risque.
Conclusion : en Europe, la conformité est le moyen codifié par lequel nous garantissons la sécurité et l’équité à grande échelle. Si les fournisseurs la traitent comme une simple case à cocher, les établissements s’exposent à des risques inutiles.
Les arguments en faveur des plateformes de bout en bout (par rapport au papier et aux outils ad hoc)
Les flux de travail papier et fragmentés rendent difficile de garantir :
- la chaîne de contrôle et l'intégrité : qui a manipulé quel sujet ? Y a-t-il eu des pertes ou des altérations ?
- Principe du moindre privilège et journaux d'accès : de quels accès disposaient les surveillants, les correcteurs et le support informatique ?
- Conservation et suppression :des copies subsistent-elles dans les boîtes de réception, sur les disques personnels ou dans des outils parallèles ?
- Égalité d'accessibilité :des formats alternatifs ou équivalents sont-ils systématiquement fournis ?
- Réponse aux incidents : Pouvez-vous détecter, enquêter et remédier rapidement toutau long du processus ?
En revanche, une plateforme d’évaluation unique et de bout en bout permet d’appliquer des contrôles cohérents, de centraliser la journalisation, de normaliser la conservation et d’offrir une piste d’audit vérifiable, de la rédaction à la correction en passant par l’archivage. Ce n’est pas du jargon marketing : c’est ce qui permet aux délégués à la protection des données, aux RSSI, aux auditeurs et aux organismes de qualité externes de voir et de vérifier ce qui s’est passé.
Ce que les universités doivent attendre des fournisseurs
- Assurance
indépendanteLes fournisseurs doivent mettre en œuvre un SMSI (Système de gestion de la sécurité de l’information) audité en externe (par exemple, ISO/IEC 27001), effectuer régulièrement des analyses de vulnérabilité et des tests d’intrusion annuels, et fournir des rapports d’assurance sous le couvert d’un accord de confidentialité. - Protection des données centrée
sur l’UE: accords clairs sur le traitement des données, cartes des flux de données, résidence des données dans l’UE lorsque cela est requis, et analyses d’impact des transferts ou mécanismes d’adéquation pour tout accès depuis un pays tiers. - Accessibilité mesurable
Une déclaration de conformité EN 301 549 / WCAG à jour et une feuille de route d’amélioration qui suit les WCAG 2.2. - Intégrité académique dès la conception
Contrôles d'identité et de paternité, mesures anti-falsification, journalisation robuste et alignement sur les directives reconnues en matière d'intégrité - Transparence
opérationnelle Un Centre de confiance avec un statut en temps réel, des artefacts d’audit, des listes de sous-traitants et des mises à jour des politiques — accessible 24 h/24 et 7 j/7 aux clients comme aux prospects. (Voir la référence au Centre de confiance ci-dessous.)
Comment les fournisseurs responsables aident les universités à alléger leur charge de travail en matière de conformité
Les meilleurs partenaires ne se contentent pas de « passer les audits ». Ils donnent aux institutions les moyensde respecter leurs propres obligations légales et réglementaires en :
- Fournissant des dossiers de preuves prêts à l'emploi : politiques, résumés de tests d'intrusion et modèles d'AIPD.
- publiant des paramètres de conservation par défaut clairs, que les institutions peuvent ajuster (ou assouplir) pour s’adapter à la politique locale ;
- proposant des tableaux de bord adaptés aux rôles et des pistes d’audit exportables afin que les équipes chargées de la conformité puissent démontrer rapidement l’efficacité des contrôles.
- Gérer un Centre de confiance transparent afin que les parties prenantes puissent accéder en libre-service aux derniers documents et à l’état des services.
Cette approche de responsabilité partagée renforce la confiance et permet de gagner du temps et de réduire les coûts lors des procédures d'approvisionnement, de l'intégration et des examens périodiques.
Présentation de WISEflow
Chez UNIwise, notre objectif est le même que celui de l’université : une évaluation rigoureuse et équitable qui protège les personnes et les données. Nous avons développé WISEflow comme une plateforme d’évaluation numérique de bout en bout, dont la sécurité, la confidentialité et l’accessibilité ont été intégrées dès la conception et vérifiées.
- Gouvernance et tests de sécurité : WISEflow fonctionne selon un SMSI formel conforme à la norme ISO/IEC 27001 et fait l’objet d’audits de sécurité externes. Nous effectuons des analyses automatisées de vulnérabilité toutes les deux semaines et commandons un test d’intrusion externe annuel.
- Rapports d’assurance : nous fournissons une assurance ISO 27001 pour la conception et le fonctionnement des contrôles.
- Protection des données : notre accord de traitement des données et nos documents relatifs aux clauses contractuelles types (SCC) et à l’accord de traitement des données (DPA) définissent une résidence des données centrée sur l’UE ainsi que des mesures techniques et organisationnelles ; des détails supplémentaires sont disponibles sous accord de confidentialité (NDA).
- Accessibilité : WISEflow maintient la conformité aux WCAG 2.2 AA grâce à un programme actif visant la conformité aux WCAG 2.2 selon la norme EN 301 549.
- Transparence : notre Centre de confiance UNIwise fournit des informations à jour sur la conformité, la documentation de sécurité, les sous-traitants et l'état du système : trust.uniwise.eu
La conception de bout en bout signifie que la création des examens, leur diffusion, les options de surveillance, la notation, la révision, le retour d’information et l’archivage s’effectuent tous dans le même cadre de contrôle et sous la même piste d’audit — sans détours papier ni outils parallèles non gérés.
Une liste de contrôle pratique à discuter lors de votre prochaine réunion sur la gouvernance ou les marchés publics
- Disposons-nous d’une piste d’audit unique pour l’ensemble du cycle de vie de l’examen ?
- Notre fournisseur peut-il fournir des éléments d'audit/d'assurance indépendants sur demande ?
- Les durées de conservation par défaut sont-elles raisonnables, et pouvons-nous les raccourcir facilement ?
- Où les données à caractère personnel sont-elles stockées exactement et qui (y compris les sous-traitants) peut y accéder ?
- Disposons-nous d’une déclaration d’accessibilité publiée conforme à la norme EN 301 549 et aux WCAG 2.2 ?
- Existe-t-il un Centre de confiance que nous pouvons partager avec notre DPD, le service CIS/TI et l'audit interne ?
Si l'une de ces réponses est « non » ou « je ne sais pas », il s'agit là d'une mesure à prendre immédiatement.
Conclusion
Dans l’enseignement supérieur européen, la sécurité et la conformité sont les deux faces d’une même médaille. Les établissements servent au mieux leurs étudiants et leur personnel lorsqu’ils regroupent leurs processus d’évaluation au sein de plateformes faisant l’objet d’audits indépendants, conçues dans le respect de la vie privée et dont l’accessibilité est mesurable, et lorsque les fournisseurs répondent aux exigences de transparence et de justification dont les universités ont besoin. C’est là le chemin vers la résilience, la confiance et des normes académiques auxquelles nous pouvons tous adhérer.
Lectures complémentaires - références
Réglementation et normes
- RGPD (Règlement (UE) 2016/679) : https://eur-lex.europa.eu/EN/legal-content/summary/general-data-protection-regulation-gdpr.html
- Directive NIS2 (UE) 2022/2555 : https://eur-lex.europa.eu/eli/dir/2022/2555/oj/fr
- Directive européenne sur l'accessibilité du web (2016/2102) : https://eur-lex.europa.eu/eli/dir/2016/2102/oj/FR
- EN 301 549 (norme d'accessibilité harmonisée) : https://www.wcag.com/compliance/en-301-549/
- Résumé des WCAG 2.2 (W3C WAI) : https://www.w3.org/TR/WCAG22/
- Présentation de la norme ISO/IEC 27001 (ISO). https://www.iso.org/standard/27001
Transferts de données et recommandations
- Cadre de protection des données UE-États-Unis — Décision d’adéquation de l’UE : https://ec.europa.eu/commission/presscorner/detail/en/ip_23_3721
- Recommandations du CEPD concernant les mesures supplémentaires (Schrems II) : https://www.edpb.europa.eu/our-work-tools/our-documents/recommendations/recommendations-012020-measures-supplement-transfer_en
Panorama des menaces
- ENISA, Rapport 2024 sur l’état de la cybersécurité dans l’Union: https://www.enisa.europa.eu/publications/2024-report-on-the-state-of-the-cybersecurity-in-the-union
Intégrité académique
- Réseau européen pour l'intégrité académique (ENAI) — ressources et recommandations en matière d'IA : https://link.springer.com/article/10.1007/s40979-023-00133-4
Ressources UNIwise / WISEflow
- Centre de confiance UNIwise : https://trust.uniwise.eu/
Nous sommes là pour vous aider
Questions fréquentes
Les universités européennes opèrent dans le cadre de réglementations strictes telles que le RGPD, la directive NIS2, la norme EN 301 549/WCAG et les obligations en matière de cybersécurité. La conformité n’est pas une simple formalité administrative : c’est la manière dont les établissements garantissent la sécurité du traitement, l’équité, l’accessibilité et la justifiabilité dans l’ensemble des processus d’évaluation.
Les systèmes déconnectés entraînent des lacunes dans la chaîne de traçabilité, un contrôle d'accès incohérent, des pratiques de conservation peu claires et une faible auditabilité. Cela accroît la vulnérabilité aux violations de données, à la perte de scripts, aux défaillances d'accessibilité et aux violations de conformité.
Les plateformes de bout en bout fournissent une piste d'audit unique, appliquent des contrôles cohérents de la création à l'archivage, centralisent la journalisation, appliquent des politiques de conservation standardisées et améliorent la réponse aux incidents. Cela réduit le risque opérationnel et favorise la conformité tout au long du cycle de vie.
Les fournisseurs de confiance doivent proposer des audits de sécurité indépendants (par exemple, ISO/IEC 27001), des accords de traitement des données (DPA) clairs, un traitement des données centré sur l’UE, une conformité mesurable en matière d’accessibilité, des contrôles d’intégrité, une documentation transparente, ainsi qu’un Centre de confiance proposant des ressources en temps réel sur la conformité et la sécurité.
WISEflow est conçu dans le respect de la confidentialité, de l'accessibilité et de la sécurité. Il fonctionne selon un SMSI conforme à la norme ISO/IEC 27001, fait l'objet d'audits externes et de tests d'intrusion, offre une accessibilité conforme aux WCAG, applique des contrôles de protection des données centrés sur l'UE et fournit des pistes d'audit complètes tout au long du cycle de vie des examens.
Les fournisseurs responsables partagent la charge de la conformité en proposant des dossiers de preuve (politiques, modèles d’AIPD, résumés de tests d’intrusion), des paramètres de conservation transparents, des journaux d’audit exportables, de la documentation sur la sécurité et un accès 24 h/24 et 7 j/7 au Centre de confiance, ce qui accélère les processus d’approvisionnement, les audits et les examens internes.