
Quanto maiores são, mais difíceis são de cair: prevenção de ciberataques no ensino superior
Porque é que as universidades são alvos privilegiados de ciberataques e como a governação, a cultura e ferramentas como o WISEflow reforçam a proteção.
Outubro é o Mês da Consciencialização sobre Cibersegurança! Esta publicação no blogue aborda as ameaças que os ciberataques representam para o setor do ensino superior, além de fornecer algumas dicas e conselhos para que as instituições se protejam contra ransomware, malware e muito mais
Compreender as ciberameaças no ensino superior
Vivemos numa era digital, com um número cada vez maior de pessoas, empresas e instituições a operar no âmbito das suas próprias infraestruturas digitais complexas. O setor do ensino superior não é exceção – as universidades são organizações de grande dimensão que processam enormes quantidades de dados altamente sensíveis. Isto, no entanto, torna-as o alvo ideal para ciberataques, tais como ransomware e malware.
Os ciberataques têm sido frequentes em toda a UE em 2023. De acordo com um inquérito do Governo do Reino Unido, 50% das universidades relataram ter sofrido violações ou ataques pelo menos uma vez por semana, com 75% a referir que foram afetadas negativamente, independentemente de ter havido ou não consequências materiais. E estes são, na sua maioria, apenas ataques de menor escala. A Jisc identificou19 ataques de ransomware de grande dimensão durante 2022 e nove no primeiro semestre de 2023, afetando a capacidade das universidades de realizar atividades essenciais, como o ensino.
Com o aumento dos ciberataques em todo o setor, é importante compreender por que razão os hackers com intenções maliciosas têm como alvo as universidades com tanta frequência e que perigos representam para o ensino superior.
Porque é que as universidades são alvos privilegiados
De acordo com um relatório recente da Universities UK (UUK), intitulado «Cyber Security and Universities», a motivação dos atacantes divide-se em quatro categorias principais:
- Ataques com o objetivo de extorquir diretamente um pagamento através de ransomware ou outros métodos
- Ataques com o objetivo de roubar dados de investigação
- Ataques com o objetivo de utilizar a infraestrutura digital de uma universidade para rentabilizar ativos, por exemplo, através da mineração de bitcoin
- Ataques com o objetivo de perturbar e destruir
Se alguma destas formas de ataque for bem-sucedida, os impactos potenciais vão além das simples perdas monetárias para uma instituição. Os estudantes podem ver os seus trabalhos, tais como trabalhos de curso, perdidos ou roubados, e os seus dados pessoais — juntamente com os do pessoal — podem ser comercializados ou vendidos online.
Os ciberataques, em grande escala e de forma coordenada, podem chegar ao ponto de paralisar completamente as instituições. Isto pode significar que as comunicações e as transações financeiras acabem por ficar totalmente suspensas – o que pode ocorrer durante a época de exames ou o período de matrículas. Os ciberataques têm a capacidade de colocar uma universidade de joelhos.
Quatro pilares de proteção recomendados pela UUK
Então, o que podem as instituições fazer para se protegerem? O relatório da UUK sugere que existem quatro métodos principais que as instituições de ensino superior podem utilizar para se protegerem de ataques:
- Governança – as abordagens à cibersegurança devem ser implementadas a nível corporativo, e devem ser estabelecidas linhas claras de avaliação de dados de cima para baixo, a fim de garantir transparência e organização.
- Garantia – é necessário estabelecer uma base de referência para a segurança cibernética, e as instituições devem testar regularmente a sua conformidade com essa base de referência.
- Tecnologia – a segurança tecnológica avançada deve ser considerada parte integrante das operações diárias da universidade. Isto aplica-se a uma vasta gama de sistemas e inclui garantir que qualquer proteção integrada já existente esteja ativada e seja verificada regularmente.
- Cultura – o pessoal e os estudantes devem estar cientes da cibersegurança e da prevalência de ciberataques através de atualizações regulares, incentivo e transparência. Os mecanismos de controlo e equilíbrio contra ciberataques devem ser entendidos como importantes e necessários, e não parecerem ser simplesmente um inconveniente.
Manter um forte enfoque nestas quatro áreas pode ajudar a proteger uma instituição contra ciberataques e a mitigar os potenciais impactos caso um ocorra. Existem outras formas de uma instituição desenvolver um sistema de cibersegurança mais robusto – uma das quais é através da utilização de uma plataforma de avaliação digital. A WISEflow oferece uma variedade de serviços aos utilizadores que podem ajudar a proteger contra perigos, tais como malware.
Sem uma proteção adequada dos pontos finais, os computadores dos alunos e os trabalhos carregados podem ser infetados por malware. Se um avaliador externo descarregar um ficheiro infetado, isso poderá causar um grave incidente de segurança. Por isso, a UNIwise desenvolveu um serviço de verificação de malware para o WISEflow, a fim de ajudar a evitar que tal aconteça.
Os ficheiros enviados podem ser analisados e colocados em quarentena, bem como sinalizados para outros utilizadores, a fim de mitigar o potencial impacto que o malware poderia ter sobre o participante e a instituição. Os estudantes e gestores necessários são então notificados, protegendo assim todos os outros utilizadores do fluxo e permitindo que as entidades competentes trabalhem na resolução da situação. Esta funcionalidade é oferecida como uma integração no serviço de cibersegurança da própria instituição, para funcionar em conjunto com a API WISEflow.
Melhorar a gestão da identidade e do acesso nas universidades
Os ficheiros enviados podem ser analisados e colocados em quarentena, bem como sinalizados para outros utilizadores, a fim de mitigar o potencial impacto que o malware poderia ter sobre o participante e a instituição. Os estudantes e gestores necessários são então notificados, protegendo assim todos os demais utilizadores do fluxo e permitindo que os órgãos competentes trabalhem na resolução da situação. Isto é oferecido como uma integração no próprio serviço de cibersegurança de uma instituição, para funcionar em conjunto com a API WISEflow.
Para as universidades, o afluxo anual de novos estudantes torna o aprovisionamento de utilizadores — que normalmente envolve a criação, atualização e eliminação de contas de utilizador — um desafio contínuo. Os Serviços de Identidade Federada resolvem esta questão ao ligar e utilizar vários sistemas de gestão de identidades de forma coesa. Quando é concedida pela primeira vez uma conta de TI a um estudante, esta pode agora ser utilizada em sistemas de TI internos e externos, tornando o processo mais eficiente. Isto também ajuda a evitar o aprovisionamento manual, que pode ser propenso a erros e exigir muitos recursos. Os sistemas automatizados também reduzem o risco de erros humanos, tais como contas duplicadas ou permissões em falta, garantindo que os estudantes tenham acesso total desde o primeiro dia.
Isto, por sua vez, melhora a cibersegurança. A revogação do acesso a utilizadores que já não necessitam de acesso garante que apenas os alunos e funcionários atuais possam aceder ao sistema, reduzindo potenciais riscos de segurança. Isto reforça a segurança através da centralização da gestão de identidades, para que as instituições possam implementar medidas de segurança robustas, como a autenticação multifator, em todos os sistemas integrados.
Os ciberataques estão a aumentar, pelo que compreender as ameaças potenciais e estar ciente das medidas preventivas nunca foi tão importante. Se estiver interessado em saber mais sobre o WISEflow e como este pode ajudar a melhorar a cibersegurança da sua instituição, contacte-nos através do endereço hello@uniwise.eu.
Estamos aqui para ajudar
Perguntas frequentes
As universidades detêm vastas quantidades de dados pessoais sensíveis e investigação valiosa, o que as torna alvos atraentes para ransomware, roubo de dados e utilização indevida dos sistemas. As suas infraestruturas digitais, amplas e complexas, também proporcionam múltiplos pontos de entrada para os atacantes.
De acordo com relatórios setoriais, as ameaças mais comuns incluem ransomware, malware, violações de dados, intrusões para mineração de bitcoin e ataques destinados a perturbar ou destruir sistemas, podendo todas elas afetar gravemente as atividades essenciais da universidade.
Os ciberataques podem resultar no roubo de trabalhos académicos, na violação de dados pessoais, na paralisação de sistemas de comunicação e na interrupção de processos críticos, tais como exames, matrículas ou transações financeiras.
As universidades devem reforçar quatro áreas-chave:
- Governança: Estratégias claras de cibersegurança de cima para baixo
- Garantia: Testes de conformidade regulares
- Tecnologia: Ferramentas de segurança robustas e atualizações
- Cultura: Sensibilização do pessoal e dos estudantes
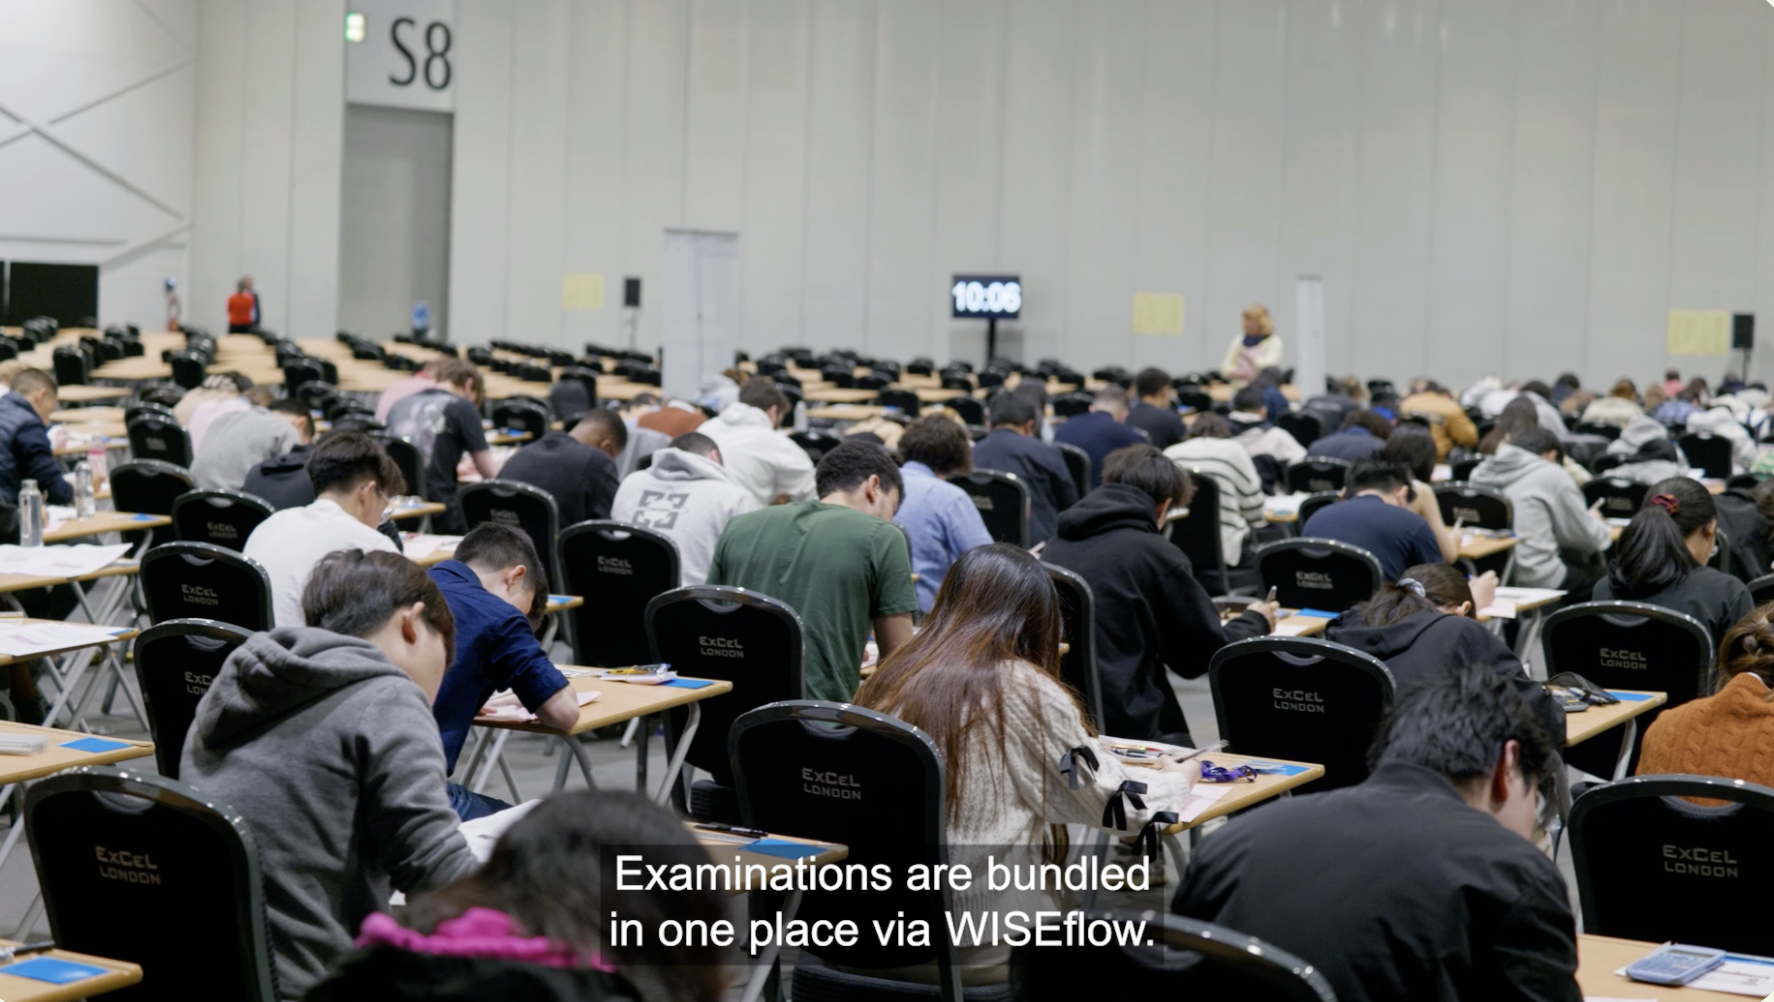
Plataformas como o WISEflow oferecem fluxos de trabalho digitais seguros, reduzindo a dependência de processos vulneráveis baseados em papel, protegendo os ficheiros carregados com verificação de malware e centralizando a atividade de avaliação num ambiente controlado.
O WISEflow pode analisar ficheiros de alunos carregados, colocar em quarentena conteúdos suspeitos e sinalizar ameaças aos utilizadores relevantes. Isto impede que ficheiros infetados cheguem aos dispositivos do pessoal e reduz o risco de incidentes a nível do sistema.
O WISEflow suporta Serviços de Identidade Federada, tais como eduGAIN, WAYF e ID‑porten. Estes permitem o aprovisionamento e desaprovisionamento contínuos de contas de estudantes, reduzindo erros, melhorando o controlo de acesso e suportando métodos de autenticação modernos, como a MFA.
A remoção do acesso para utilizadores que já não pertencem à instituição evita que contas inativas se tornem pontos fracos. A gestão automatizada de identidades garante que apenas os atuais estudantes e funcionários possam aceder a sistemas críticos.