Plus ils sont gros, plus ils tombent difficilement : prévenir les cyberattaques dans l'enseignement supérieur
Pourquoi les universités sont des cibles privilégiées des cyberattaques et comment la gouvernance, la culture et des outils comme WISEflow les protègent.
Octobre est le mois de la sensibilisation à la cybersécurité ! Cet article de blog aborde les menaces que représentent les cyberattaques pour le secteur de l'enseignement supérieur, et fournit des conseils et des astuces aux établissements pour les aider à se protéger contre les ransomwares, les logiciels malveillants et bien plus encore
Comprendre les cybermenaces dans l'enseignement supérieur
Nous vivons à l’ère du numérique, où un nombre toujours croissant de personnes, d’entreprises et d’institutions opèrent au sein de leurs propres infrastructures numériques complexes. Le secteur de l’enseignement supérieur ne fait pas exception : les universités sont des entités de grande envergure qui traitent d’énormes quantités de données hautement sensibles. Cela en fait toutefois une cible idéale pour les cyberattaques, telles que les ransomwares et les logiciels malveillants.
Les cyberattaques ont été très répandues dans toute l’UE en 2023. Selon une enquête du gouvernement britannique, 50 % des universités ont déclaré avoir subi des violations ou des attaques au moins une fois par semaine, et 75 % ont indiqué en avoir subi les conséquences négatives, qu’il y ait eu ou non des répercussions concrètes. Et il s’agit pour la plupart d’attaques de moindre envergure. Jisc a recensé19 attaques majeures par ransomware en 2022 et neuf au cours du premier semestre 2023, qui ont affecté la capacité des universités à mener à bien leurs activités essentielles, telles que l’enseignement.
Face à la recrudescence des cyberattaques dans l’ensemble du secteur, il est important de comprendre pourquoi les pirates malveillants ciblent si fréquemment les universités, et quels dangers ils représentent pour l’enseignement supérieur.
Pourquoi les universités sont des cibles privilégiées
Selon un rapport récent de Universities UK (UUK), intitulé « Cyber Security and Universities », les motivations des attaquants se répartissent en quatre grandes catégories :
- Les attaquants qui cherchent à extorquer directement une rançon par le biais de ransomware ou d’autres méthodes
- Les attaquants qui cherchent à voler des données de recherche
- Les attaquants qui cherchent à utiliser l’infrastructure numérique d’une université pour monétiser des actifs, par exemple via le minage de bitcoins
- Les attaquants visant à perturber et à détruire
Si l’une de ces formes d’attaques venait à aboutir, les répercussions potentielles dépasseraient le simple cadre des pertes financières pour un établissement. Les étudiants pourraient voir leurs travaux, tels que leurs devoirs, perdus ou volés, et leurs données personnelles – ainsi que celles du personnel – pourraient être échangées ou vendues en ligne.
Les cyberattaques, menées à grande échelle et de manière coordonnée, peuvent aller jusqu’à paralyser complètement des institutions. Cela peut entraîner la suspension totale des communications et des transactions financières – ce qui peut se produire pendant la période des examens ou lors des inscriptions des étudiants. Les cyberattaques ont le pouvoir de mettre une université à genoux.
Les quatre piliers de la protection recommandés par l'UUK
Alors, que peuvent faire les établissements pour se protéger ? Le rapport de l’UUK suggère quatre méthodes principales que les établissements d’enseignement supérieur peuvent utiliser pour se protéger contre les attaques :
- Gouvernance – les approches en matière de cybersécurité doivent être mises en œuvre au niveau de l’établissement, et des lignes directrices claires en matière d’évaluation des données doivent être établies de manière descendante afin de garantir la transparence et l’organisation.
- Assurance – une base de référence en matière de cybersécurité doit être établie, et les établissements doivent vérifier régulièrement leur conformité à cette base de référence.
- Technologie – la sécurité technologique de pointe doit être considérée comme faisant partie intégrante du fonctionnement quotidien de l’université. Cela s’applique à un large éventail de systèmes et implique notamment de s’assurer que toute protection intégrée déjà en place est activée et vérifiée régulièrement.
- Culture – le personnel et les étudiants doivent être sensibilisés à la cybersécurité et à la prévalence des cyberattaques grâce à des mises à jour régulières, à des encouragements et à la transparence. Les mesures de contrôle et de prévention contre les cyberattaques doivent être perçues comme importantes et nécessaires, et non comme un simple inconvénient.
En mettant fortement l'accent sur ces quatre domaines, un établissement peut se protéger contre les cyberattaques et atténuer leurs impacts potentiels si une attaque venait à se produire. Il existe d'autres moyens pour un établissement de développer un système de cybersécurité plus robuste, notamment grâce à l'utilisation d'une plateforme d'évaluation numérique. WISEflow propose aux utilisateurs une multitude de services pouvant contribuer à la protection contre les dangers, tels que les logiciels malveillants.
Sans une protection adéquate des terminaux, les ordinateurs des étudiants et les documents qu’ils téléchargent peuvent être infectés par des logiciels malveillants. Si un évaluateur externe télécharge un fichier infecté, cela pourrait entraîner un grave incident de sécurité. UNIwise a donc développé un service d’analyse des logiciels malveillants pour WISEflow afin d’aider à prévenir ce type de situation.
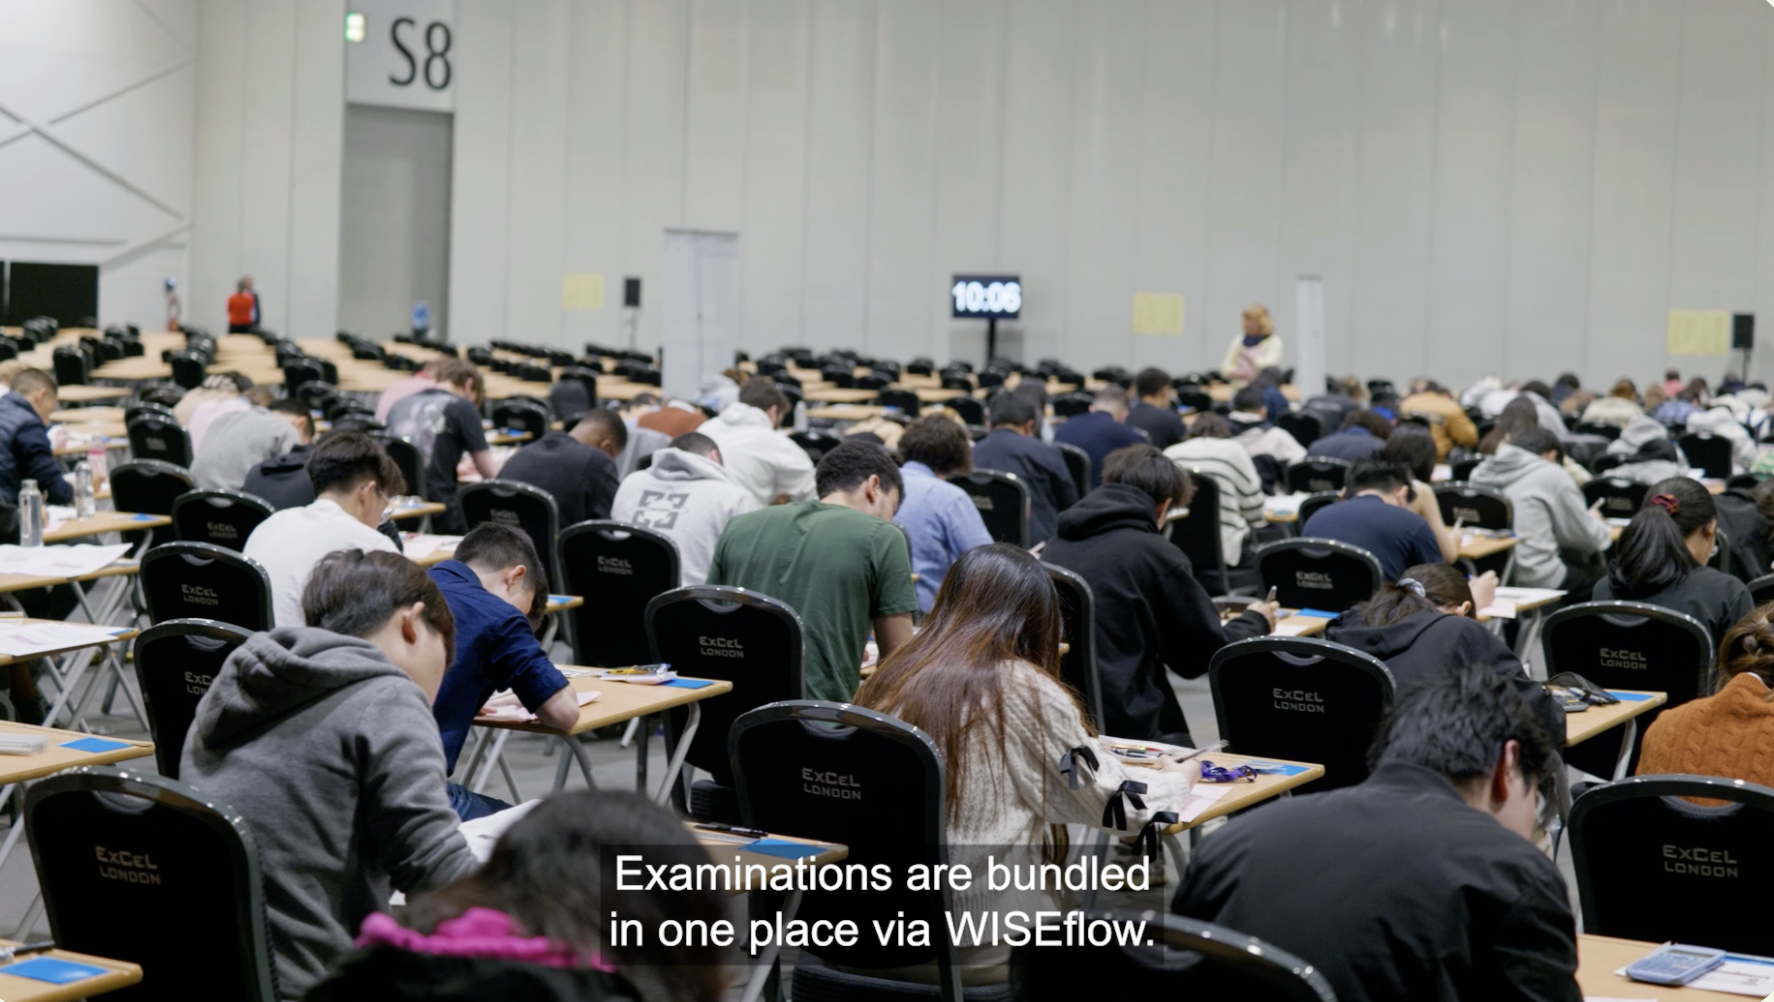
Les fichiers soumis peuvent être analysés et mis en quarantaine, ainsi que signalés aux autres utilisateurs, afin d’atténuer l’impact potentiel que le logiciel malveillant pourrait avoir sur le participant et l’établissement. Les étudiants et les responsables concernés sont alors informés, ce qui permet de protéger tous les autres utilisateurs du flux et de laisser les instances compétentes s’employer à résoudre la situation. Cette fonctionnalité est proposée sous forme d’intégration au sein du service de cybersécurité propre à l’établissement, afin de fonctionner en tandem avec l’API WISEflow.
Améliorer la gestion des identités et des accès dans les universités
Pour les universités, l’afflux annuel de nouveaux étudiants fait de la gestion des comptes utilisateurs, qui implique généralement la création, la mise à jour et la suppression de comptes, un défi permanent. Les services d’identité fédérés résolvent ce problème en reliant et en utilisant de manière cohérente plusieurs systèmes de gestion des identités. Lorsqu’un étudiant se voit attribuer un compte informatique pour la première fois, celui-ci peut désormais être utilisé pour les systèmes informatiques internes et externes, ce qui rend le processus plus efficace. Cela permet également d’éviter la gestion manuelle des comptes, qui peut être source d’erreurs et nécessiter beaucoup de ressources. Les systèmes automatisés réduisent également le risque d’erreurs humaines, telles que les comptes en double ou les autorisations manquantes, garantissant ainsi aux étudiants un accès complet dès le premier jour.
Cela améliore, par conséquent, la cybersécurité. La suppression des droits d’accès des utilisateurs qui n’en ont plus besoin garantit que seuls les étudiants et le personnel actuels peuvent accéder au système, réduisant ainsi les risques de sécurité potentiels. Cela renforce la sécurité en centralisant la gestion des identités, de sorte que les établissements puissent mettre en œuvre des mesures de sécurité robustes, telles que l’authentification multifactorielle, sur l’ensemble des systèmes intégrés.
Les cyberattaques sont en augmentation ; il n’a donc jamais été aussi important de comprendre les menaces potentielles et de connaître les mesures préventives. Si vous souhaitez en savoir plus sur WISEflow et sur la manière dont il peut contribuer à améliorer la cybersécurité de votre établissement, contactez-nous à l’adresse hello@uniwise.eu.
Nous sommes là pour vous aider
Questions fréquentes
Les universités détiennent d’énormes quantités de données personnelles sensibles et de recherches précieuses, ce qui en fait des cibles attrayantes pour les ransomwares, le vol de données et l’utilisation abusive des systèmes. Leurs infrastructures numériques, vastes et complexes, offrent également de multiples points d’entrée aux attaquants.
Selon les rapports sectoriels, les menaces courantes comprennent les ransomwares, les logiciels malveillants, les violations de données, les intrusions liées au minage de bitcoins et les attaques visant à perturber ou à détruire les systèmes, autant de menaces susceptibles d’avoir de graves répercussions sur les activités essentielles des universités.
Les cyberattaques peuvent entraîner le vol de travaux universitaires, la compromission de données personnelles, l'interruption des systèmes de communication et la perturbation de processus critiques tels que les examens, les inscriptions ou les transactions financières.
Les universités devraient renforcer quatre domaines clés :
- Gouvernance : des stratégies de cybersécurité claires, définies de manière descendante
- Assurance : des tests de conformité réguliers
- Technologie : des outils de sécurité robustes et des mises à jour
- Culture : sensibilisation du personnel et des étudiants
Des plateformes telles que WISEflow proposent des flux de travail numériques sécurisés, réduisant ainsi la dépendance vis-à-vis des processus papier vulnérables, protégeant les fichiers téléchargés grâce à une analyse anti-malware et centralisant les activités d'évaluation dans un environnement contrôlé.
WISEflow peut analyser les fichiers téléchargés par les étudiants, mettre en quarantaine les contenus suspects et signaler les menaces aux utilisateurs concernés. Cela empêche les fichiers infectés d'atteindre les appareils du personnel et réduit le risque d'incidents à l'échelle du système.
WISEflow prend en charge les services d’identité fédérés tels que eduGAIN, WAYF et ID‑porten. Ceux-ci permettent la création et la suppression transparentes des comptes étudiants, ce qui réduit les erreurs, améliore le contrôle d’accès et prend en charge les méthodes d’authentification modernes telles que l’authentification multifactorielle (MFA).
La suppression des droits d'accès des utilisateurs qui ne font plus partie de l'établissement empêche les comptes inactifs de devenir des points faibles. La gestion automatisée des identités garantit que seuls les étudiants et le personnel actuellement en poste peuvent accéder aux systèmes critiques.